 Switch 2
Produto Relacionado

Leia Também

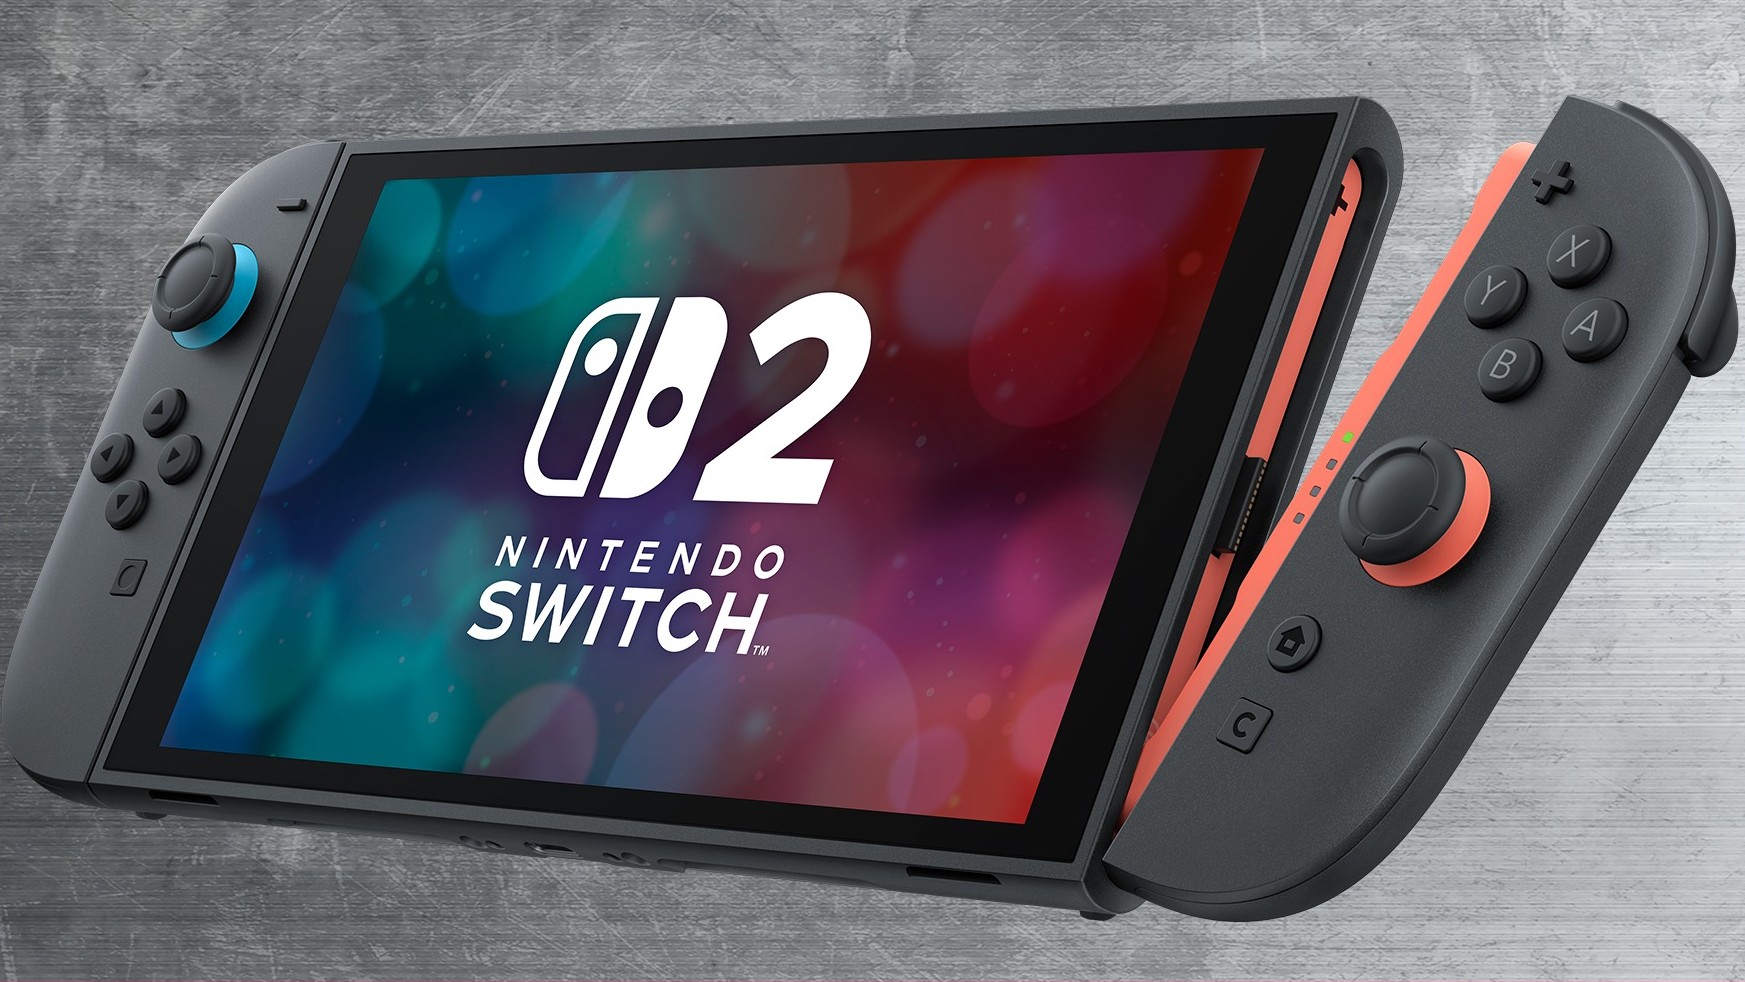
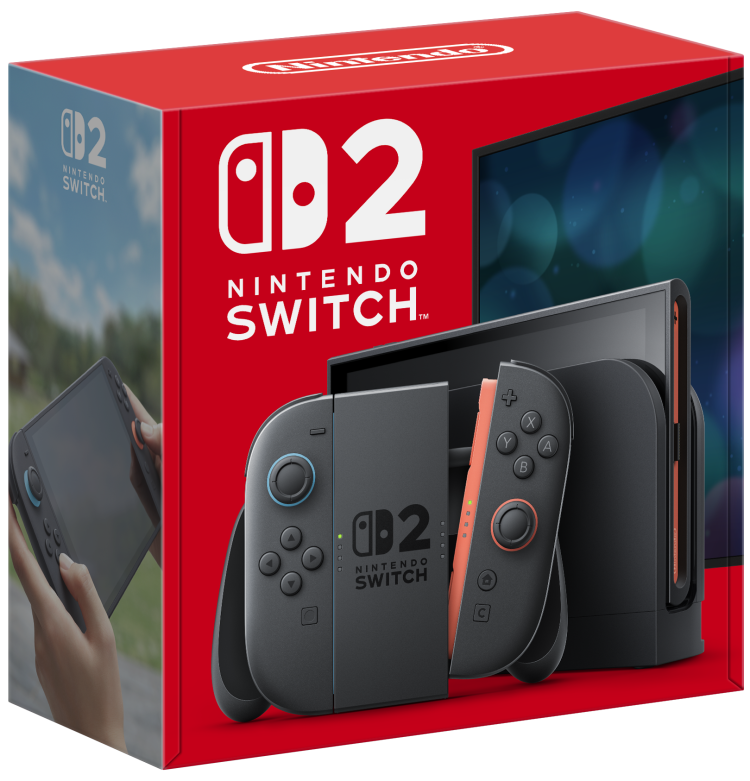
Uma nova descoberta envolvendo a segurança do Nintendo Switch 2 representa um avanço nas pesquisas sobre modificações no console. O pesquisador Sammy Hajhamid, conhecido como “pepsipu”, publicou detalhes do ns2jb, uma exploração de vulnerabilidades que permite executar códigos não autorizados em componentes internos do sistema, sem necessidade de instalar chips ou realizar alterações físicas no aparelho. O método foi demonstrado na versão 23.0.1 do firmware.
A descoberta utiliza inicialmente uma falha no SmileBASIC 4, aplicativo de programação do Nintendo Switch original (já removido da Nintendo eShop) que também funciona no sucessor por retrocompatibilidade. A partir desse acesso, o pesquisador conseguiu explorar outra vulnerabilidade no componente conhecido como FS, responsável pelo gerenciamento de arquivos do sistema. Isso permite executar códigos com permissões superiores às normalmente concedidas aos jogos e aplicativos, ultrapassando parte das restrições do ambiente chamado userland.
O resultado foi demonstrado em Mario Kart World, com personagens modificados, incluindo Cinnamoroll, Hatsune Miku e Peter Griffin. O pesquisador também relata possibilidades de executar programas independentes (homebrew), modificar jogos, copiar dados salvos e estudar componentes internos do console. A demonstração disponibilizada publicamente, entretanto, é mais limitada e verifica a execução de pequenas funções dentro do serviço de arquivos.
Em uma análise compartilhada no Discord, Mike Heskin (hexkyz), pesquisador de segurança e integrante da equipe responsável pelo Atmosphère, explicou que a vulnerabilidade no FS já era conhecida havia bastante tempo e chegou a estar presente no projeto, mas era considerada inviável para exploração. Segundo ele, a contribuição mais inovadora da inteligência artificial utilizada por Hajhamid esteve na maneira de organizar e manipular dados na memória para tornar possível o aproveitamento dessa falha.
Heskin também esclareceu que o acesso ao FS oferece possibilidades importantes, como extrair códigos de jogos, aplicativos e determinados módulos do sistema para análise. Isso, porém, não permite obter as chaves criptográficas de segurança do console, nem facilita automaticamente o acesso ao kernel, que controla funções centrais do sistema operacional. Segundo o pesquisador, o comprometimento do FS representa o nível mais elevado de acesso possível dentro do ambiente userland, mas as proteções superiores continuam sendo um obstáculo.
Outra limitação é que o ns2jb utiliza um método chamado de tethered jailbreak, que depende de um computador auxiliar e precisa ser executado novamente após a reinicialização do console. Heskin observa que o SmileBASIC 4 é apenas uma das possíveis portas de entrada para a vulnerabilidade no FS, que poderia ser alcançada por outros aplicativos ou até pelo navegador. Ele também considera teoricamente possível eliminar a dependência do computador, embora isso ainda não tenha sido demonstrado.
Para a comunidade de desenvolvimento independente, a descoberta abre possibilidades de criação de ferramentas e programas, incluindo futuros emuladores executados no próprio Switch 2. O acesso aos arquivos internos também pode contribuir para pesquisas de emulação do console em computadores, mas não resolve os desafios necessários para reproduzir seu funcionamento em outra plataforma. Até o momento, o ns2jb não demonstrou uma solução funcional para emular jogos exclusivos do Switch 2 no PC.
O mesmo cuidado vale para a pirataria. Embora a exploração permita interferir em mecanismos utilizados para carregar programas, isso não significa que seja possível instalar e executar livremente cópias não autorizadas de jogos comerciais. Não foi demonstrada uma ferramenta funcional com essa finalidade utilizando o ns2jb, e a ausência de acesso ao kernel e às chaves de segurança mantém limitações importantes para um desbloqueio mais amplo.
Heskin acredita que a Nintendo deverá corrigir a vulnerabilidade, limitando seu aproveitamento em futuras versões do sistema. Essa possibilidade ainda não foi confirmada pela fabricante. O pesquisador também observa que versões anteriores do firmware possuem menos mecanismos de proteção, o que pode favorecer outras pesquisas, mas sem garantir avanços adicionais. Por enquanto, o ns2jb representa uma conquista para a investigação do software do Switch 2, enquanto a chegada de um firmware personalizado completo permanece incerta.



Discussões sobre isso post